iPhone & iPad · gratuit · sans pub · sans compte

Défends le réseau.
Vague après vague.

Un tower defense en console de supervision : déployez pare-feu, WAF et honeypots pour repousser phishing, ransomware et DDoS avant qu'ils n'atteignent le cœur du réseau.

défenses
6
menaces
5
niveaux
12
mini-jeux
10

Cinq familles de menaces

Chaque menace a sa vitesse, ses points de vie, sa parade.

Chaque menace bloquée débloque sa fiche : une attaque réelle racontée, et un glossaire de 28 termes.

MenaceVitesseHPComportement
Phishing Bot1.2 pts/s50Envoie des e-mails frauduleux pour voler des identifiants.
SQL Injector0.9 pts/s80Exploite les bases de données via des requêtes malveillantes.
Ransomware0.6 pts/s150Chiffre vos fichiers et demande une rançon.
DDoS Cloud1.5 pts/s200Sature votre réseau avec des milliers de requêtes.
APT0.4 pts/s500Menace persistante avancée : furtive et dévastatrice.

L'arsenal

Six défenses, six rôles tactiques.

Le budget gagné en bloquant les menaces finance la pose et l'amélioration des défenses sur les ports libres. Coût, portée, dégâts et cadence viennent du jeu.

Firewall

50

Filtre le trafic réseau entrant et sortant.

Portée
2.5
Dégâts
20
Cadence
1.5/s

WAF

80

Protège les applications web des injections et XSS.

Portée
2
Dégâts
30
Cadence
1/s

IDS/IPS

60

Détecte les intrusions en temps réel.

Portée
3
Dégâts
25
Cadence
2/s

2FA Gate

70

Double authentification : bloque les accès non autorisés.

Portée
1.5
Dégâts
40
Cadence
0.8/s

Honeypot

90

Piège les attaquants en les attirant dans un faux système.

Portée
2
Dégâts
15
Cadence
0.5/s

Patch Manager

100

Corrige automatiquement les vulnérabilités connues.

Portée
2.5
Dégâts
35
Cadence
1.2/s

Campagne

12 niveaux, une carte chacun.

  1. 01La Startup[ OK ]
  2. 02La PME[ OK ]
  3. 03La Banque[ OK ]
  4. 04Infrastructure critiqueen cours
  5. 05Guerre hybride—
  6. 06L'Hôpital—
  7. 07La Mairie—
  8. 08Le Port—
  9. 09L'Opérateur—
  10. 10Le Cloud—
  11. 11Le Grand Événement—
  12. 12Opération Rempart—

Le Labo

Les données financent la recherche.

Chaque niveau et chaque mini-jeu rapportent des données au Labo. Compilez les licences des défenses, puis montez-les de v0 à v3, avec un choix de branche : puissance ou spécialité.

  • Firewall[ OK ]
  • IDS/IPS[ OK ]
  • WAFlicence
  • 2FA Gateverrouillée

10 mini-jeux

Des exercices express pour se familiariser avec les bons réflexes.

Un défi du jour, un classement par mini-jeu. Les e-mails du Phishing sont fictifs : marques en texte seulement, domaines sosies inventés. C'est un jeu de sensibilisation, pas une formation.

  • Phishing ou pas ?

  • Traque dans les logs

  • Règles pare-feu

  • Mot de passe béton

  • Patch Rush

  • Filtre à paquets

  • Crack le code

  • Memory SIEM

  • Décrypteur César

  • Quiz Cyber

  • Campagne de 12 niveaux

    De La Startup à Opération Rempart : une carte par niveau, des entrées multiples, et des protocoles de défi (budget serré, zéro brèche, sans pare-feu, vétéran).

  • Incident sans fin

    Des vagues générées sans fin, un renfort à choisir parmi trois toutes les trois vagues, et un classement Game Center.

  • Vague du jour et duels

    La même vague pour tous chaque jour, des duels d'incident au tour par tour avec Game Center, et un code d'incident à partager pour rejouer la même partie.

  • Atelier de cartes

    Tracez le chemin des attaquants case par case, branchez vos ports et partagez votre carte par un code, sans serveur.

  • Console d'incident

    Briefing, rapport de victoire ou post-mortem : chaque partie se raconte dans un terminal de supervision.

Captures réelles
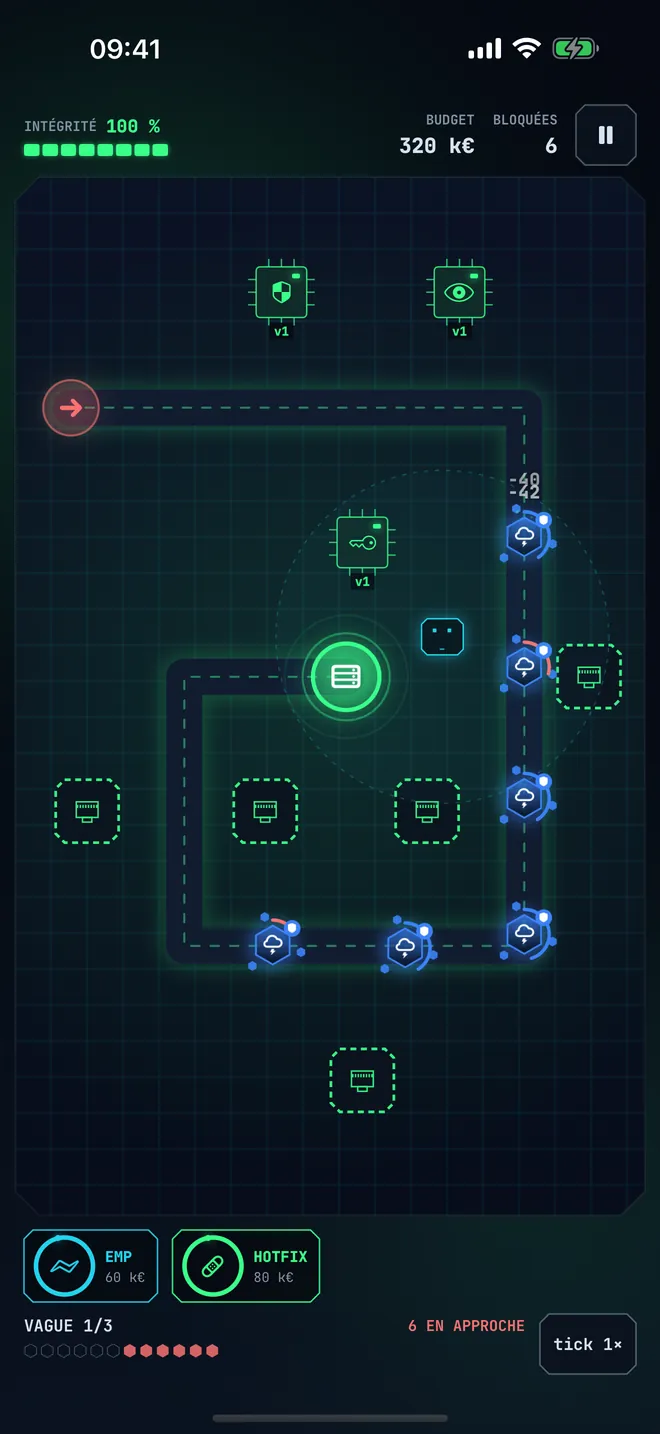
L'app telle qu'elle est

  • Plateau de jeu : des menaces avancent sur le chemin vers le serveur, trois défenses en ligne, intégrité à 100 %, vague 1 sur 3
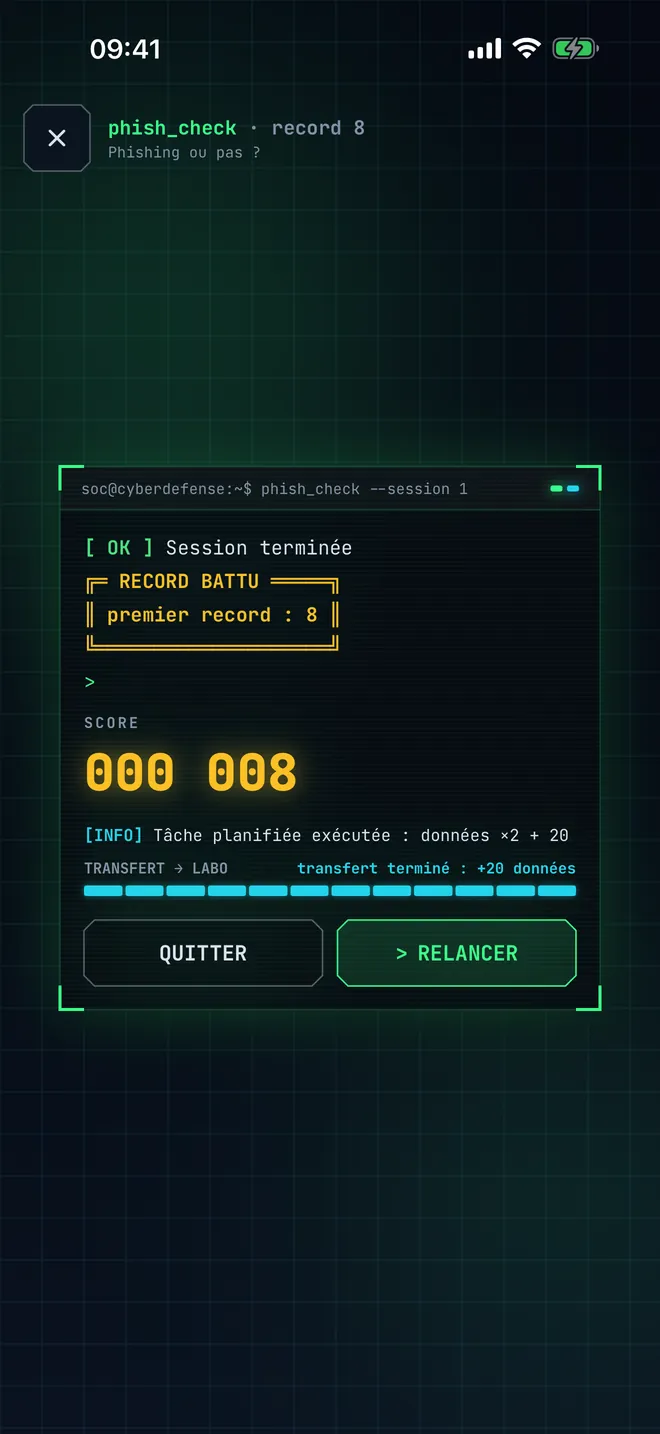
  • Rapport de fin du mini-jeu phish_check : session terminée, premier record battu, score 8 et données transférées au labo
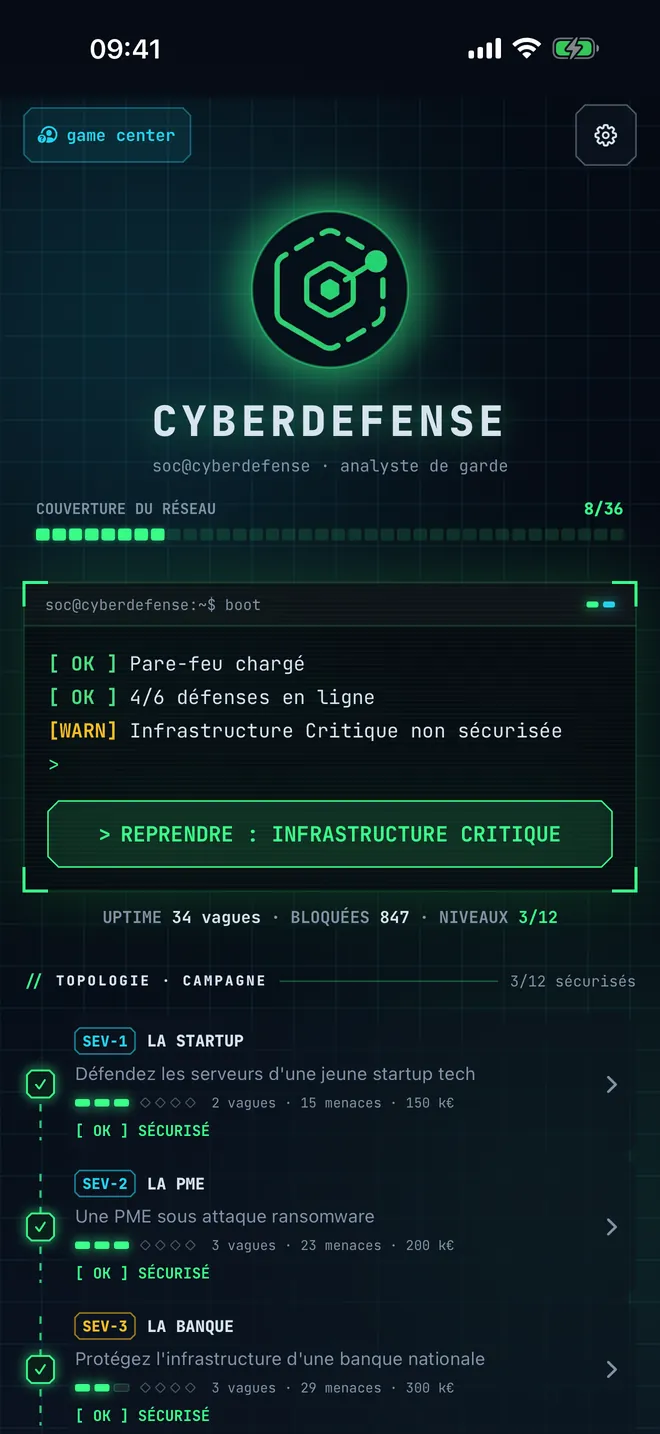
  • Accueil : console de démarrage soc@cyberdefense, couverture du réseau et campagne (La Startup, La PME, La Banque sécurisées)
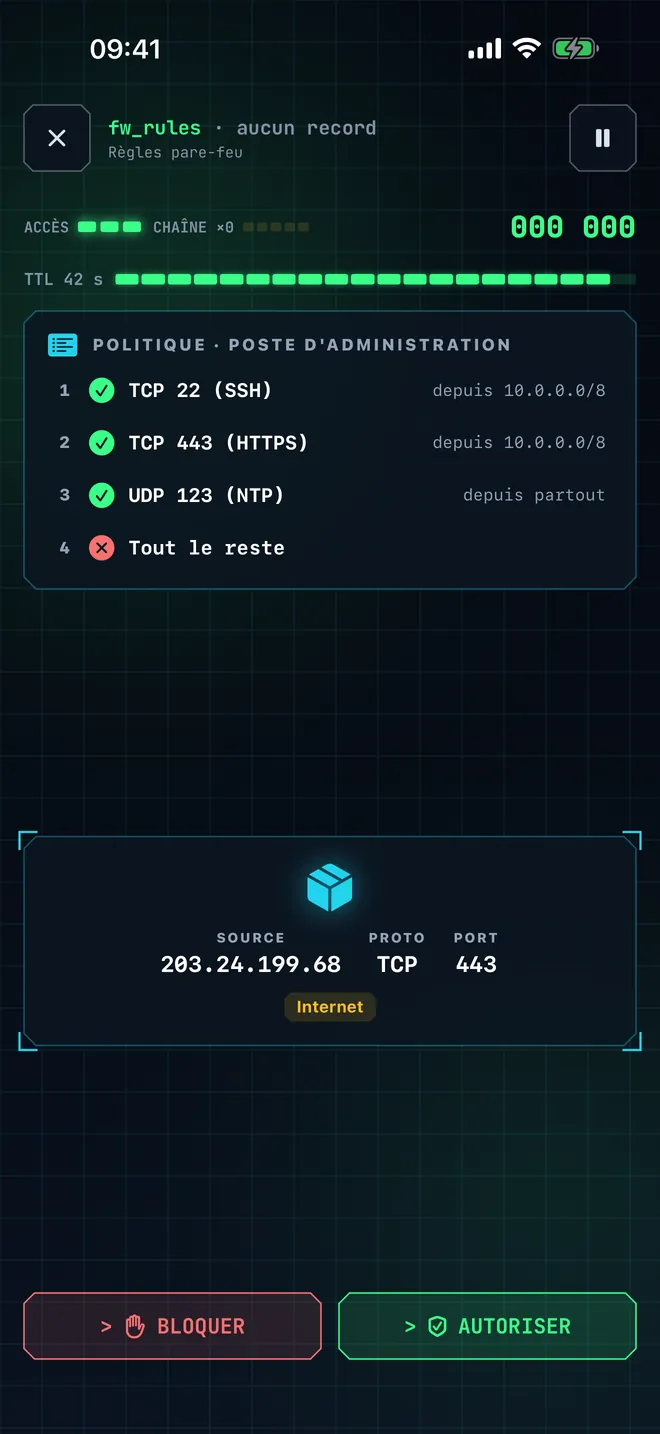
  • Mini-jeu Règles pare-feu : la politique du poste d'administration et un paquet TCP 443 venu d'Internet, à bloquer ou autoriser
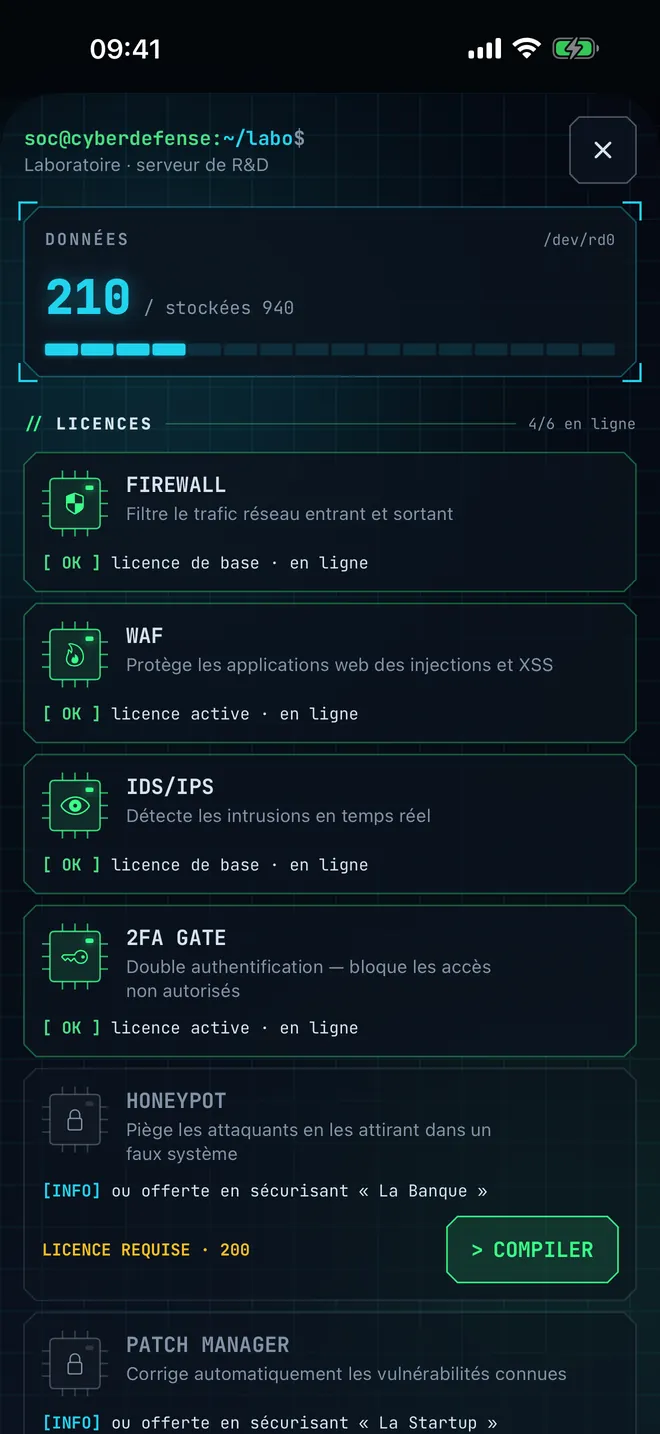
  • Laboratoire : données stockées et licences des défenses (Firewall, WAF, IDS/IPS, 2FA Gate en ligne, Honeypot à compiler)

En images

CyberDefense, écran par écran

$ lancer_vague --suivante

Le réseau tient. Pour l'instant.

Placez vos défenses, encaissez la prochaine vague, et tenez le plus longtemps possible.

Bientôt sur l'App Store

CyberDefense n'est pas encore publiée sur l'App Store — les premiers avis seront ajoutés ici au lancement.